
Med produktivnostjo, varstvom podatkov in regulativnimi zahtevami
Umetna inteligenca postaja sestavni del poslovnih procesov. Podjetja jo uporabljajo za analizo besedil in podatkov, pripravo dokumentov, komunikacijo, podporo strankam, razvoj programske opreme, ustvarjanje vsebin ter avtomatizacijo ponavljajočih se nalog.
Podatki Eurostata kažejo, da je leta 2025 tehnologije umetne inteligence uporabljalo 20,0 % podjetij v Evropski uniji z najmanj 10 zaposlenimi. Leta 2024 je bil ta delež 13,5 %, leta 2023 8,1 %, leta 2021 pa 7,7 %.
To pomeni, da se je med letoma 2021 in 2025 delež podjetij, ki uporabljajo AI, povečal za več kot 2,5 krat.
Uporaba tehnologij umetne inteligence v podjetjih EU:
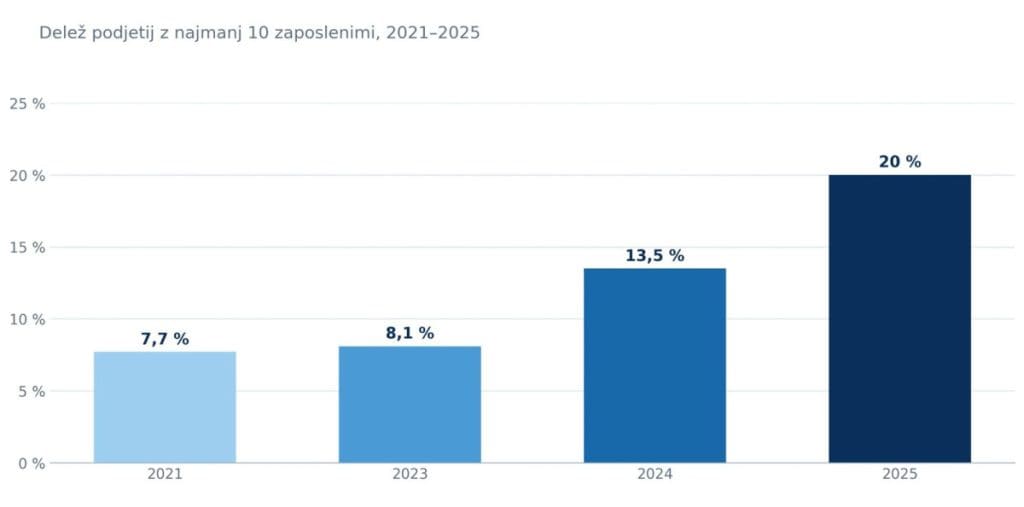
Vir podatkov: Eurostat, 20% of EU enterprises use AI technologies, 11. december 2025, dataset isoc_eb_ai.
Razlike so izrazite tudi glede na velikost organizacije.
Leta 2025 je AI uporabljalo približno 55 % velikih podjetij v EU in 19 % malih in srednjih podjetij. V Sloveniji je bila razlika še večja. AI je uporabljalo približno 71 % velikih slovenskih podjetij in 20 % malih in srednjih podjetij.
Uporaba AI glede na velikost podjetja:
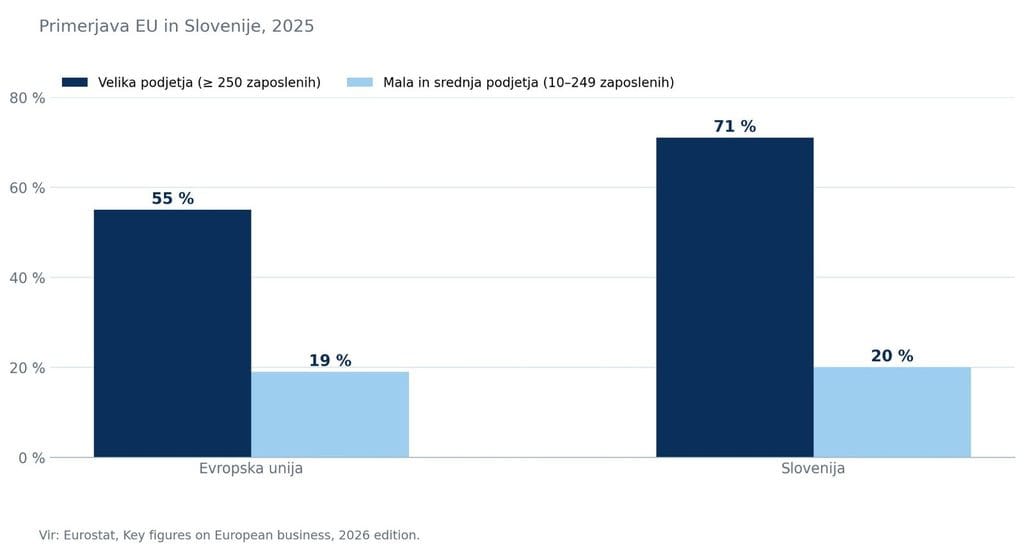
Vir podatkov: Eurostat, Key figures on European business, 2026 edition.
Statistika kaže, da vprašanje za organizacije ni več zgolj, ali bodo uporabljale AI. Vedno pomembnejše postaja vprašanje, pod kakšnimi pogoji se AI uporablja, kdo ga uporablja, s katerimi podatki in kakšen nadzor ima nad uporabo organizacija.
Razširjena uporaba AI prinaša novo kategorijo poslovnih tveganj
Eden od izzivov za organizacije je razkorak med dejansko uporabo AI med zaposlenimi in formalnim upravljanjem te uporabe.
Microsoft in LinkedIn sta v raziskavi Work Trend Index 2024 ugotovila, da je AI pri delu uporabljalo 75 % anketiranih zaposlenih, ki pri svojem delu pretežno uporabljajo znanje, informacije in digitalna orodja. Med uporabniki AI jih je kar 78 % uporabljalo lastna AI orodja pri delu, pojav, ki ga raziskava označuje kot BYOAI, Bring Your Own AI.
Hkrati je 60 % vodij navedlo, da njihova organizacija nima ustrezne vizije in načrta za implementacijo AI.
Podatki so pomembni z vidika informacijske varnosti. Kadar zaposleni uporabljajo javno dostopna ali druga neodobrena AI orodja brez organizacijskega nadzora, lahko podjetje izgubi pregled nad tem, kateri podatki se vnašajo v zunanje sisteme, za kakšen namen se uporabljajo in pod kakšnimi pogoji jih ponudnik storitve obdeluje.
Podobno tveganje izpostavlja IBM v poročilu Cost of a Data Breach Report 2025. Raziskava, ki temelji na podatkovnih incidentih 600 organizacij po svetu, je pokazala, da 63 % organizacij, ki so doživele podatkovni incident, ni imelo politike upravljanja AI ali pa je bila ta še v razvoju.
IBM je ugotovil tudi, da so imele organizacije z visoko stopnjo uporabe tako imenovanega Shadow AI v povprečju za približno 670.000 ameriških dolarjev višje stroške podatkovnega incidenta v primerjavi z organizacijami z nizko stopnjo Shadow AI oziroma brez njega.
Pri incidentih, povezanih s Shadow AI, so bili osebno določljivi podatki kompromitirani v 65 % primerov, intelektualna lastnina pa v 40 % primerov.
Vrzeli med uporabo AI in upravljanjem:
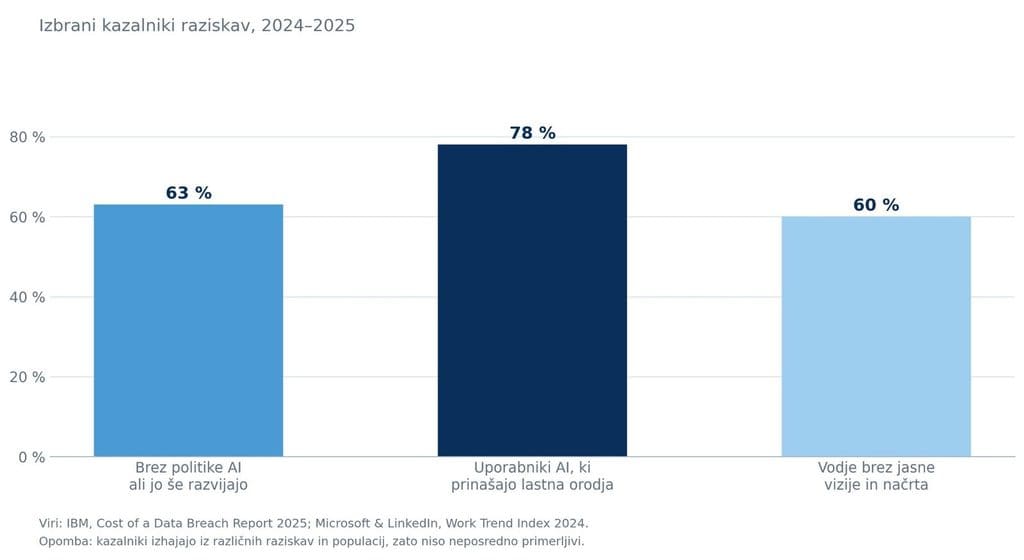
V grafu so podatki IBM ter Microsoft in LinkedIn prikazani kot ločeni kazalniki. Zaradi različnih raziskovalnih metodologij in populacij jih ni mogoče neposredno statistično primerjati, skupaj pa ponazarjajo dva različna vidika istega organizacijskega izziva: hitro uporabo AI in počasnejše vzpostavljanje formalnih mehanizmov upravljanja.
Kateri podatki predstavljajo tveganje pri uporabi AI?
Pri poslovni uporabi generativne umetne inteligence je treba posebno pozornost nameniti vsebini, ki jo zaposleni posredujejo AI sistemu.
Med podatke, ki zahtevajo ustrezno presojo pred uporabo, sodijo:
• osebni podatki zaposlenih, kandidatov, strank in poslovnih partnerjev,
• posebne vrste osebnih podatkov,
• pogodbe in pravna dokumentacija,
• poslovne skrivnosti,
• finančni in računovodski podatki,
• podatki o strankah in dobaviteljih,
• interne analize in strateški dokumenti,
• uporabniška imena, gesla, dostopni podatki in drugi varnostni podatki,
• informacije, zaščitene s pravicami intelektualne lastnine.
Samo dejstvo, da AI orodje omogoča vnos določene informacije, še ne pomeni, da je takšna uporaba z vidika organizacije, pogodbenih obveznosti, varstva osebnih podatkov ali informacijske varnosti ustrezna.
Akt o umetni inteligenci: AI pismenost je postala regulativna zahteva
Uredba (EU) 2024/1689, poznana kot Akt o umetni inteligenci oziroma AI Act, je začela veljati 1. avgusta 2024. Večina določb se uporablja od 2. avgusta 2026, posamezne obveznosti pa so se začele uporabljati že prej.
Za podjetja je posebej pomemben 4. člen, ki ureja AI pismenost.
Ta določa, da morajo ponudniki in uvajalci AI sistemov sprejeti ukrepe za razvoj AI pismenosti zaposlenih in drugih oseb, ki v njihovem imenu uporabljajo oziroma upravljajo AI sisteme. Pri tem je treba upoštevati njihovo tehnično znanje, izkušnje, izobrazbo, usposabljanje ter kontekst, v katerem se AI uporablja.
Obveznost iz 4. člena se uporablja od 2. februarja 2025.
To je pomembno, ker AI pismenosti ni ustrezno enačiti samo s sposobnostjo uporabe ChatGPT, Microsoft Copilot ali drugega AI orodja.
V poslovnem okolju mora uporabnik razumeti tudi:
• osnovne zmogljivosti in omejitve AI sistema,
• tveganje netočnih ali izmišljenih rezultatov,
• pravila glede vnosa osebnih in zaupnih podatkov,
• potrebo po preverjanju rezultatov,
• pomen človeškega nadzora,
• posledice uporabe AI v konkretnem poslovnem procesu.
Evropska komisija pri pojasnilih 4. člena poudarja, da mora biti pristop prilagojen konkretnemu kontekstu uporabe AI. Enotno izobraževanje za vse zaposlene zato ni nujno ustrezno za vse organizacije in vse načine uporabe.
Nekatere uporabe AI so izrecno prepovedane
5. člen Akta o umetni inteligenci določa prepovedane prakse AI.
Za delovno okolje je posebej relevantna prepoved določenih AI sistemov za sklepanje o čustvih posameznika na delovnem mestu, razen kadar je uporaba namenjena določenim medicinskim ali varnostnim razlogom.
Akt prepoveduje tudi nekatere druge prakse, med drugim določene oblike manipulativnih ali zavajajočih tehnik, izkoriščanje ranljivosti posameznikov in določene oblike biometrične kategorizacije.
Kršitve prepovedi iz 5. člena sodijo med najresnejše kršitve uredbe.
99. člen določa, da so lahko globe za nespoštovanje prepovedi iz 5. člena do 35 milijonov evrov oziroma pri podjetjih do 7 % njihovega skupnega svetovnega letnega prometa v predhodnem poslovnem letu, pri čemer uredba določa pravila glede tega, kateri znesek se uporabi in kako se globe določajo.
Posebna pozornost pri zaposlovanju in upravljanju zaposlenih
Akt o umetni inteligenci temelji na pristopu glede na stopnjo tveganja. Nekateri sistemi, ki se uporabljajo na področju zaposlovanja in upravljanja zaposlenih, so opredeljeni kot potencialno visokotvegani.
Mednje sodijo določeni AI sistemi, namenjeni:
• zaposlovanju in izboru kandidatov,
• ciljnemu objavljanju zaposlitvenih oglasov,
• analiziranju in filtriranju prijav,
• ocenjevanju kandidatov,
• sprejemanju odločitev, ki vplivajo na pogoje delovnega razmerja,
• napredovanju ali prenehanju pogodbenega delovnega razmerja,
• razporejanju nalog na podlagi individualnega vedenja ali osebnih lastnosti,
• spremljanju in ocenjevanju uspešnosti ter vedenja zaposlenih.
Za uvajalce visokotveganih sistemov je posebej relevanten 26. člen, ki določa vrsto obveznosti glede njihove uporabe.
Med drugim vključuje uporabo ustreznih tehničnih in organizacijskih ukrepov, človeški nadzor s strani ustrezno usposobljenih oseb, spremljanje delovanja AI sistema ter v določenih okoliščinah hrambo dnevnikov, ki jih sistem samodejno ustvari.
Pri uporabi visokotveganega sistema na delovnem mestu člen določa tudi obveznost predhodnega obveščanja predstavnikov delavcev in prizadetih delavcev.
Po trenutno veljavni časovnici Evropske komisije se pravila za visokotvegane AI sisteme iz Priloge III začnejo uporabljati 2. decembra 2027.
Skladnost z Aktom o umetni inteligenci ne pomeni avtomatične skladnosti z GDPR
Akt o umetni inteligenci in Splošna uredba o varstvu podatkov urejata različna, vendar pogosto povezana področja.
Kadar se pri uporabi AI obdelujejo osebni podatki, mora organizacija poleg zahtev Akta o umetni inteligenci upoštevati tudi GDPR.
Evropski odbor za varstvo podatkov med temeljnimi načeli GDPR izpostavlja:
• zakonitost, poštenost in preglednost,
• omejitev namena,
• najmanjši obseg podatkov,
• točnost,
• omejitev hrambe,
• celovitost in zaupnost,
• odgovornost upravljavca.
Načelo najmanjšega obsega podatkov je pri uporabi generativnega AI posebej pomembno. Organizacija mora presoditi, ali so vsi podatki, ki jih zaposleni namerava vnesti v AI sistem, dejansko potrebni za dosego konkretnega namena.
Praktična vprašanja pred uporabo AI sistema so zato:
- Ali je za izvedbo naloge res potreben osebni ali zaupni podatek?
- Ali lahko podatek odstranimo, psevdonimiziramo ali ustrezno anonimiziramo?
- Ali ima organizacija ustrezno pravno podlago za obdelavo osebnih podatkov?
- Ali poznamo pogoje, pod katerimi ponudnik AI sistema obdeluje podatke?
- Ali se vneseni podatki uporabljajo za nadaljnje izboljševanje oziroma učenje sistema in kakšne nastavitve so organizaciji na voljo?
Odgovor na zadnje vprašanje je odvisen od konkretnega ponudnika, produkta, vrste računa, pogodbenih pogojev in nastavitev, zato ga ni ustrezno posploševati na vsa AI orodja.
Od individualne uporabe do organizacijskega upravljanja AI
Raziskave in regulativne zahteve kažejo, da varne uporabe AI ni mogoče zagotoviti zgolj z izbiro tehnološkega orodja.
Organizacijski pristop zahteva kombinacijo več ukrepov:
1. Evidentiranje uporabe AI
Organizacija mora najprej razumeti, kateri AI sistemi se uporabljajo, kdo jih uporablja in za katere poslovne procese.
2. Razvrščanje AI sistemov in načinov uporabe glede na tveganje
Uporaba generativnega AI za oblikovanje osnutka splošnega besedila ne predstavlja enakega tveganja kot AI sistem, ki sodeluje pri izboru kandidatov za zaposlitev.
3. Določitev dovoljenih AI orodij
Organizacija mora določiti, katera orodja so primerna za poslovno uporabo ter za katere vrste podatkov in nalog.
4. Upravljanje podatkov
Pravila morajo zaposlenim jasno določiti, katerih podatkov ni dovoljeno vnašati v posamezne sisteme ter kdaj je potrebna anonimizacija, psevdonimizacija ali druga oblika zaščite.
5. Človeški nadzor in preverjanje rezultatov
Generativni AI lahko ustvari vsebinsko prepričljiv, vendar napačen rezultat. Kritično preverjanje rezultatov zato ostaja pomemben del odgovorne uporabe AI.
6. AI pismenost zaposlenih
Usposabljanje mora biti povezano z dejanskimi nalogami zaposlenih, njihovimi odgovornostmi ter tveganji sistemov, ki jih uporabljajo.
Zaključek
Podatki Eurostata kažejo hitro rast uporabe umetne inteligence v evropskih podjetjih. Raziskave Microsofta in LinkedIna kažejo, da uporaba AI med zaposlenimi lahko prehiteva formalno strategijo organizacij, IBM pa pri analizi podatkovnih incidentov opozarja na povezavo med pomanjkljivim upravljanjem AI, uporabo Shadow AI in stroški incidentov.
Temu se pridružuje regulativni okvir Evropske unije.
Akt o umetni inteligenci od organizacij ne zahteva samo presoje nekaterih AI sistemov glede na stopnjo tveganja. 4. člen neposredno naslavlja AI pismenost oseb, ki AI sisteme uporabljajo, 5. člen določa prepovedane prakse, za visokotvegane sisteme pa uredba določa dodatne obveznosti.
Varna in skladna uporaba AI zato ni posamezen ukrep ali enkratno izobraževanje. Je proces upravljanja tehnologije, podatkov, ljudi in tveganj.
Za vodstva podjetij je zato relevantno predvsem vprašanje:
Ali organizacija dejansko ve, katere AI sisteme zaposleni uporabljajo, katere podatke jim posredujejo in ali imajo zaposleni dovolj znanja, da lahko prepoznajo tveganje, preden pride do incidenta?